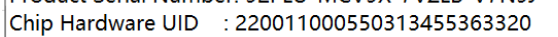
硬汉嵌入式论坛

 找回密码
 立即注册
搜索
查看: 114|回复: 20
收起左侧

MCU工业量产线【全功能自动化融合系统 v5.7】

[复制链接]

11

主题

76

回帖

109

积分

初级会员

积分
109
发表于 昨天 12:49 | 显示全部楼层 |阅读模式
本帖最后由 xfcbbs2 于 2026-11-9 14:24 编辑

STM32G0B1RB 工业量产级【四维解耦互锁 + 双轨硬件CRC32 自锁
+ 无限次售后安全升级】全自动融合系统(v5.7 实测分享)


最近完成了 STM32G0B1RB 工业量产线全功能自动化融合系统(v5.7) 的开发与上板实测,配合
OpenBLT 实现了从产线一机一密烧录到售后无限次安全升级的完整闭环。


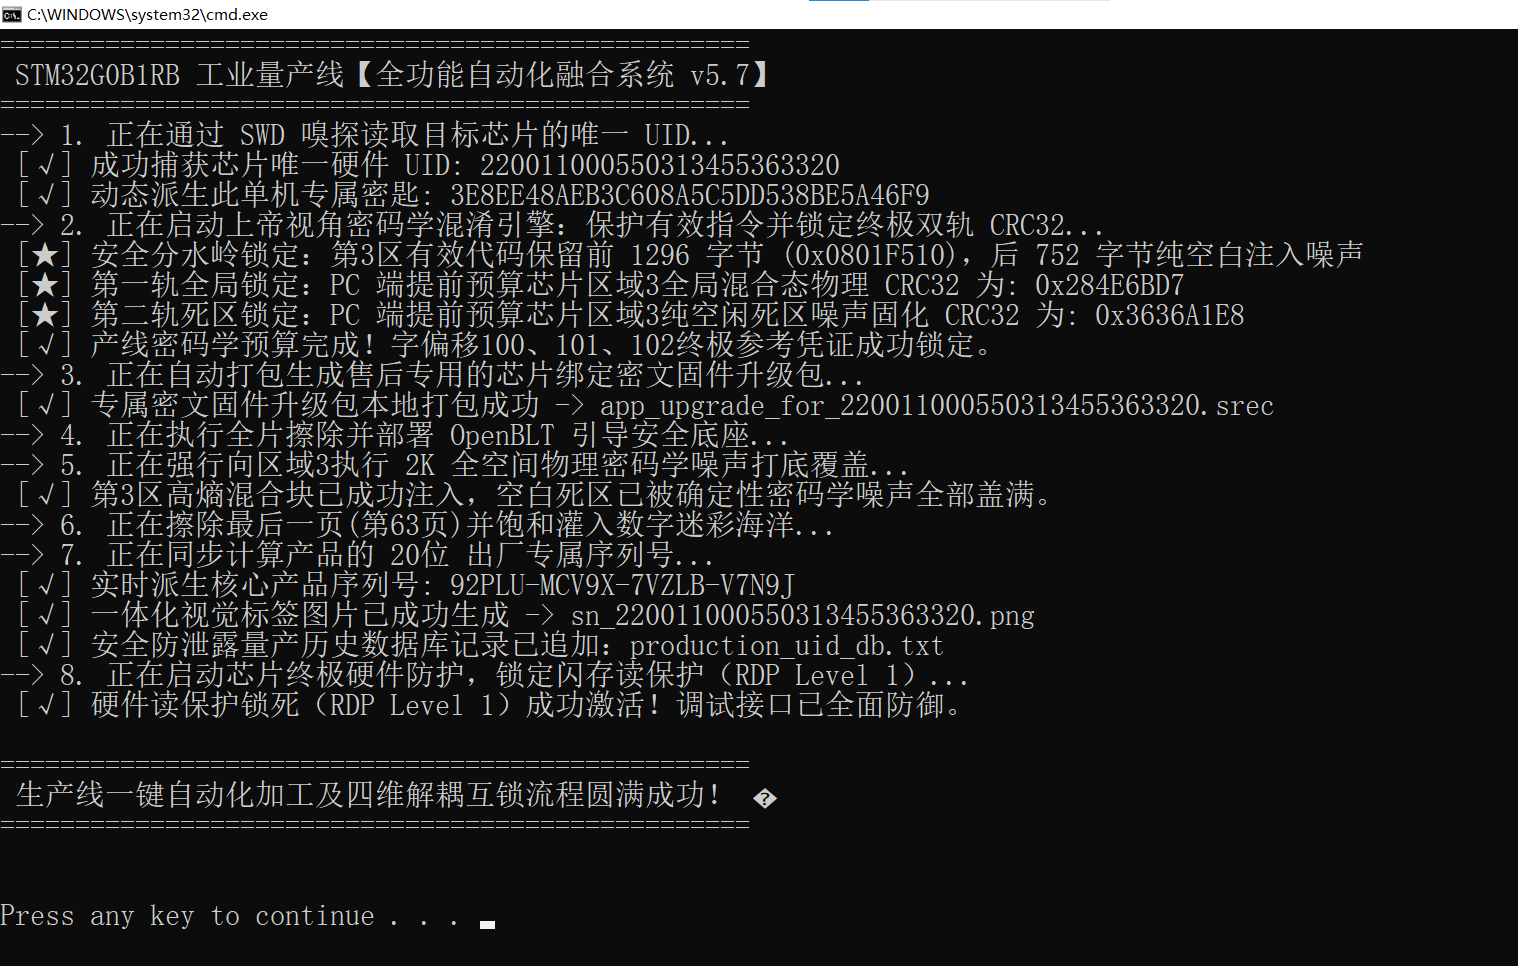
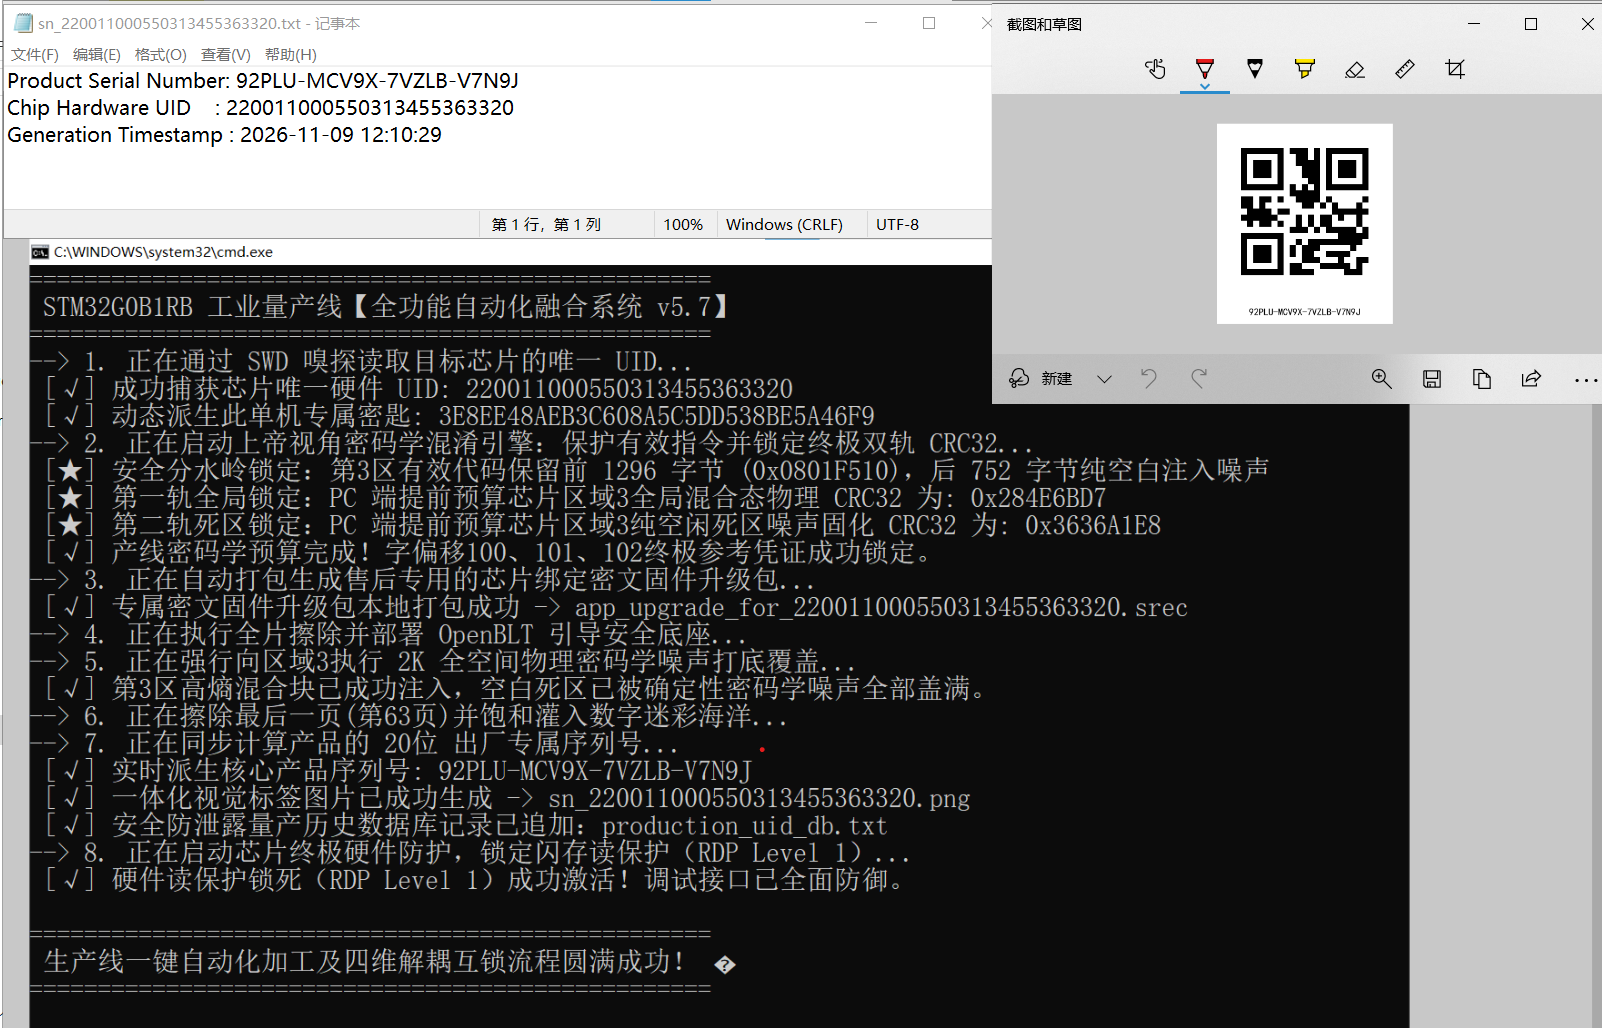
附上实机产线脚本运行截图,核心技术亮点总结如下,欢迎各位大佬交流指正:


1. 一机一密硬件强绑定与防泄露追溯(第 1 步 & 第 7 步)
  • 单机动态派生密钥:产线通过 SWD 自动嗅探芯片 96-bit 物理唯一 UID (如截图中
      220011000550313455363320 ),结合本地主种子密钥派生出全球唯一的 128-bit 单机专属 AES 密
      钥。
  • 算号制码与加密归档:同步派生 20 位高混淆出厂序列号(如 92PLU-MCV9X-7VZLB-V7N9J ),自动渲
     染生成一体化二维码视觉标签( .png ),并追加带有 HMAC-SHA256 校验令牌的防篡改产线历史数
     据库( production_uid_db.txt )。

2. 安全分水岭界定与高熵密码学噪声填充(第 2 步 & 第 5 步)
  • 精准边界切割:PC 端“上帝视角”自动扫描第 3 区( 0x0801F000 ~ 0x0801F7FF ,共 2KB 保护区)
      的真实机器码分布,智能锁定安全分水岭(如截图中: 0x0801F510 ,前 1296 字节有效指令
      100% 零修改保留,后 752 字节纯空白死区全量注入单机 UID 绑定的 AES 确定性高熵随机噪声
      流)。
  • 物理防逆向迷魂阵:让黑客即使开盖读出 bin 文件,看到的也是一片真假难辨的高熵密文流,彻
      底消除空白区特征。

3. 双轨制硬件 CRC32 交叉互锁与迷彩矩阵灌装(第 2 步 & 第 6 步)
  • PC 端提前预算锁定双轨指纹:与 STM32G0B1 硬件 CRC32 外设严格对齐,提前锁死两道黄金
     参考凭证:
       第一轨全局混合态 CRC32(字偏移 100 ,如 0x284E6BD7 ):锁死“有效机器码 + 高熵噪声”全
        空间 2048 字节,任何 1 bit 代码篡改即刻失效。
       第二轨纯死区噪声 CRC32(字偏移 101 ,如 0x3636A1E8 ):独立锁死后 752 字节空白死区,
       彻底封死黑客利用空白区做 Code Cave(代码洞穴注入)的可能。
       动态分水岭偏移自适应(字偏移 102 ,如 0x0510 ):自动同步写入分水岭偏移量,后续固件
       代码无论怎么增删变动,MCU 端无需硬编码即可全自动适配校验。

  • 数字迷彩矩阵隐匿:擦除最后一页(第 63 页, 0x0801F800 )并饱和灌入 2KB 真假随机迷彩海
      洋,将派生密钥分段与双轨 CRC32 参考桩隐匿其中。

4. 全闭环密文融合升级包,支持无限次售后迭代(第 3 步 & 第 4 步)
  • 全物理一致加密打包:自动生成绑定当前芯片专属密钥的密文升级包(如
     app_upgrade_220011000550313455363320.srec ),且升级包内已提前融合单机第 3 区高熵噪声流,确
     保通过 OpenBLT Bootloader 解密烧录后与产线 SWD 刷入的物理 Flash 内容 100% 字节级一
     致。
  • 无限次自由升级:后续 App 业务功能可以随意修改迭代,只要保持第 3 区底层校验模块不动,即
      可使用原版 Bootloader 无限次安全升级,无需重新烧录引导区或第 4 区。

5. 硬件级终极锁死与 RTOS 多任务内联暗桩(第 8 步)
  • 产线自动激活读保护:全流程完成后自动发送指令开启 RDP Level 1 硬件读保护,彻底锁死
      SWD 调试接口。
  • MCU 端分布式内联暗桩:摒弃单一入口校验,采用内联宏(Inline)加私有盐值将双轨硬件

      CRC32 校验打散嵌入各个 RTOS 业务任务深处,兼顾多线程外设互斥与延时软着陆响应,构建
      软硬件四维解耦互锁防线。


       openblt_production_g0b1_v5.7_py运行截图.png   

       openblt_production_g0b1_v5.7_py all运行截图.png

            STM32G0B1RB 工业量产级_Flash区域构成示意图.png

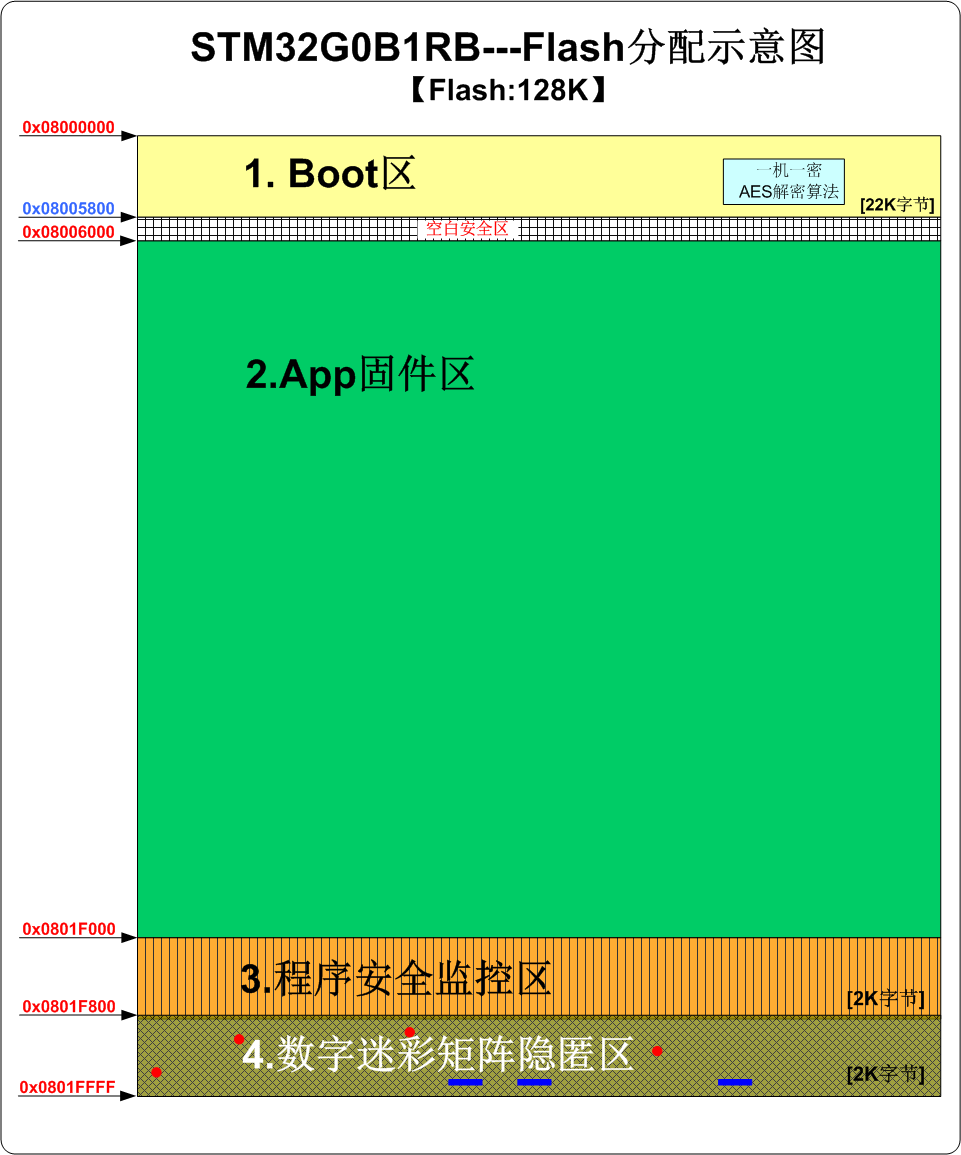
附:STM32G0B1RB 128KB Flash 四级纵深分区架构图解
结合上方 Flash 分配示意图,整颗 128KB 芯片被精确划分为四大功能与安全互锁区域:

  • 1. Boot 引导区(0x08000000 ~ 0x080057FF,22KB)+ 空白安全隔离带(0x08005800 ~ 0x08005FFF,2KB)
    • 内置深度定制的 OpenBLT 引导内核与 一机一密 AES-128 解密引擎。
    • 底部特意预留 2KB 空白安全隔离页(正好匹配 STM32G0B1 单页 2KB 擦除粒度),
    • 物理隔离引导区与应用程序区,防止远程升级擦写时的边界误操作。

  • 2. App 业务固件区(0x08006000 ~ 0x0801EFFF,100KB)
    • 存放主应用程序与 RTOS 多任务业务逻辑(图中绿色主体区域)。
    • 无限次自由迭代:只要第 3 区底层校验模块保持不变,后续升级时仅需擦写此区域与第 3 区,
    • 即可通过原版 Bootloader 无限次安全升级,业务代码随意修改不受限。

  • 3. 程序安全监控区(0x0801F000 ~ 0x0801F7FF,2KB / 第 62 页)
    • 存放核心安全自检指令(前半段有效代码)与 单机 UID 绑定的 AES 高熵确定性噪声流(后半段空白死区)。
    • 每次远程解密升级时,均会连同高熵噪声完整覆写此页,确保与产线烧录物理一致,并接受双轨硬件 CRC32 的实时监控。

  • 4. 数字迷彩矩阵隐匿区(0x0801F800 ~ 0x0801FFFF,2KB / 第 63 页)
    • 产线一次性烧录并受升级擦除保护的物理防线,内部填满 2KB 真假随机数字迷彩。
    • 图中红色圆点标记了分散隐匿的 一机一密4 段 128-bit 单机专属 AES 密钥,
    • 蓝色矩形块标记了产线提前锁死的 双轨硬件 CRC32 黄金参考桩与分水岭偏移,彻底杜绝静态分析定位。


回复

使用道具 举报

4

主题

201

回帖

213

积分

高级会员

积分
213
发表于 昨天 14:33 | 显示全部楼层
这么说吧,你的APP代码是不是升级后,最终解密到固件区?
回复

使用道具 举报

11

主题

76

回帖

109

积分

初级会员

积分
109
 楼主| 发表于 昨天 14:39 | 显示全部楼层
turnip 发表于 2026-11-9 14:33
这么说吧,你的APP代码是不是升级后,最终解密到固件区?

那是肯定的了
回复

使用道具 举报

2

主题

19

回帖

25

积分

新手上路

积分
25
发表于 昨天 15:16 | 显示全部楼层
要是你的产品市场价值大,那就订一批uid想同的芯片。把提取的固件直接烧录进去。
回复

使用道具 举报

11

主题

76

回帖

109

积分

初级会员

积分
109
 楼主| 发表于 昨天 15:32 | 显示全部楼层
本帖最后由 xfcbbs2 于 2026-11-9 15:41 编辑
scarecrow 发表于 2026-11-9 15:16
要是你的产品市场价值大,那就订一批uid想同的芯片。把提取的固件直接烧录进去。

产品是由你自己的公司出货的,都有出货记录。
要是别人给你提供同一ID的芯片,你会接受吗?
我想:你绝对不会接受。你公司也不会给他烧录程序,不是吗。


补充一点半导体底层事实:STM32 的 96-bit UID
1. 在晶圆制造阶段就由 晶圆批次 + 晶圆号 + X/Y 物理坐标 激光固化在只读系统存储区里了,
    同一张晶圆上相邻两颗裸片坐标都不一样,ST 原厂根本没有“定制相同 UID 芯片”这项服务。
2. 只要市场上买到的每一颗空片物理 UID 互不相同,黑客就算花重金开盖提走母片 Flash,
    也只能当“单机收藏品”,根本无法批量买空片灌录量产,抄板商业闭环已经被彻底斩断了。

回复

使用道具 举报

4

主题

201

回帖

213

积分

高级会员

积分
213
发表于 昨天 16:14 | 显示全部楼层

还好,终于没再说AES128实时解密了,在STM32G0上
回复

使用道具 举报

11

主题

76

回帖

109

积分

初级会员

积分
109
 楼主| 发表于 昨天 16:26 | 显示全部楼层
本帖最后由 xfcbbs2 于 2026-11-9 16:28 编辑
turnip 发表于 2026-11-9 16:14
还好,终于没再说AES128实时解密了,在STM32G0上

哈哈,你把“总线取指硬件实时解密”和“Bootloader 升级流式实时解密”搞混了吧。

在 STM32G0B1(64MHz Cortex-M0+)的 Bootloader 升级过程中,
边收包、边实时软件 AES-128 解密、边写 Flash 完全没有任何性能压力:
1.算力远快于 Flash 写入
    64MHz 下软件解一个 16 字节 AES-128 块也就几十微秒(吞吐率轻松超 300KB/s),
   而 G0 内部 Flash 编程双字(8 字节)就要约 100 微秒(约 80KB/s),还没算通信传输时间,
   AES 解密完全隐身在 Flash 写入等待周期里。
2.零额外内存开销:
    采用基于地址块的流式解密,随收随解随写,几十字节 RAM 缓冲区就够了(G0B1 有 144KB RAM)。

升级解密落盘后,再靠 第 3 区单机 UID 确定性高熵噪声 + 第 4 区迷彩矩阵 + 双轨硬件 CRC32 多任务暗桩
+ RDP Level 1 锁死,哪怕不依赖外部硬件 XIP 解密引擎,也一样把批量抄板和改包破解堵死了。


回复

使用道具 举报

3

主题

49

回帖

58

积分

初级会员

积分
58
发表于 昨天 16:27 | 显示全部楼层
turnip 发表于 2026-11-9 16:14
还好,终于没再说AES128实时解密了,在STM32G0上

上一个帖子,我看到AES128实时解密,我都跑去删发言了,M0+内核搞实时解密指令流运行,还没对性能造成任何影响,这个确实逆天了,只能跑去删发言了。
回复

使用道具 举报

3

主题

49

回帖

58

积分

初级会员

积分
58
发表于 昨天 16:35 | 显示全部楼层
你随便搞一个没什么用的APP,然后用这一套搞完能跑的芯片,先不要锁level 1,用编程器把芯片整片的flash内容读取出来,然后把UID发出来,让广大网友(包括我)帮你验证一下可靠程度。
回复

使用道具 举报

11

主题

76

回帖

109

积分

初级会员

积分
109
 楼主| 发表于 昨天 16:54 | 显示全部楼层
ldqmcu 发表于 2026-11-9 16:35
你随便搞一个没什么用的APP,然后用这一套搞完能跑的芯片,先不要锁level 1,用编程器把芯片整片的flash内容 ...

既然大家感兴趣,我直接把这颗测试机(未开 RDP Level 1 状态)
运行后从芯片内部实机回读的最后两页数据(0x0801F000 2K + 0x0801F800 2K)放出来供大家研究:
  • 迷彩定位挑战:0x0801F800 这 2KB 数据里藏了单机派生密钥和双轨 CRC32 参考桩,全片都是高熵随机数,不看源码仅靠静态分析很难定位偏移。
  • 单向派生不可逆:即便拿到了这颗芯片的 UID 和派生子密钥,由于采用 SHA-256(UID + 主种子) 单向派生,也无法推算出产线主种子,更无法给第二颗芯片生成合法的升级包。
  • 多任务分布式内联暗桩:正式版业务固件里在多个 RTOS 任务中打散嵌入了带私有盐值的内联校验宏,哪怕单点改掉一处跳转指令,其他任务的暗桩依然会在延时后触发锁死。


单片机UID,帖子里,已经公开的;

mcu_uid.png

1. MCU_G0_0X0801F800_2K.HEX
2. MCU_G0_0X0801F000_2K.HEX

MCU_G0_F800 F000_2K.zip (4.14 KB, 下载次数: 0)

回复

使用道具 举报

0

主题

351

回帖

351

积分

高级会员

积分
351
发表于 昨天 17:11 | 显示全部楼层
只要一句,你这样的执行效率有原生的多少,这个非常重要。
回复

使用道具 举报

11

主题

76

回帖

109

积分

初级会员

积分
109
 楼主| 发表于 昨天 17:15 | 显示全部楼层
关键部分的hex文件都公开了,欢迎各位论坛高手大佬,过来凑凑热闹,过来挑战一下! 谢谢各位!
回复

使用道具 举报

11

主题

76

回帖

109

积分

初级会员

积分
109
 楼主| 发表于 昨天 17:19 | 显示全部楼层
本帖最后由 xfcbbs2 于 2026-11-9 17:20 编辑
regbbs 发表于 2026-11-9 17:11
只要一句,你这样的执行效率有原生的多少,这个非常重要。

核心业务执行效率就是原生的 100%,几乎零性能损耗!

原因很简单:

1. 解密只在升级落盘那一刻发生:固件通过 Bootloader 解密写入 Flash 后,

    App 正常运行跑的就是纯粹的原生机器指令,没有任何虚拟机或指令翻译开销,主频和外设性能 100% 满血释放。
2. 校验全靠 STM32 硬件 CRC 外设:64MHz 主频下,硬件外设算一次 2KB 数据的 CRC32 只需要 不到 10 微秒(us),

    开机自检或放在 RTOS 低优先级任务里周期性触发暗桩,对实时性没有任何影响。

既保住了原生的 100% 实时执行效率,又把安全防线拉满,这正是硬件 CRC + 静态高熵混淆的优势所在。


回复

使用道具 举报

3

主题

49

回帖

58

积分

初级会员

积分
58
发表于 昨天 17:20 | 显示全部楼层
要搞整个的flash的内容,不要单独搞最后一页的内容,你要把整个flash的内容拷贝放出来,然后顺便把UID附上。就当是黑客开盖搞到了整个芯片的flash内容和UID。这样才能验证靠谱能力。
回复

使用道具 举报

11

主题

76

回帖

109

积分

初级会员

积分
109
 楼主| 发表于 昨天 17:26 | 显示全部楼层
ldqmcu 发表于 2026-11-9 17:20
要搞整个的flash的内容,不要单独搞最后一页的内容,你要把整个flash的内容拷贝放出来,然后顺便把UID附上 ...

商业产品的核心业务代码(第 2 区)不可能在公开论坛直接放源码或全量固件,

但安全底座的核心全在已经放出来的第 3 区和第 4 区:
1. 区域 3 你都搞不定的话:随便动里面 1 个字节,双轨硬件 CRC32 就过不了关,一旦触发异常直接执行自毁擦除或锁死,后面连分析的机会都没有;
2. 区域 4 你也搞不定的话:里面的 128-bit 派生密钥是通过 SHA-256(UID + 产线主种子) 单向不可逆算出来的,没有主种子,

    就算把整片 128KB Flash 全读出来,也算不出第二颗芯片的密钥,更做不出能过校验的升级包;
3. 多任务分布式内联暗桩:正式版在所有 RTOS 任务深处都揉碎埋入了带独立盐值的内联校验宏,单靠静态改一两处跳转指令根本绕不过去。
    先把这最后 4KB 的迷彩和双轨校验拆明白,就已经能看出整套系统的含金量了!


回复

使用道具 举报

0

主题

351

回帖

351

积分

高级会员

积分
351
发表于 昨天 17:32 | 显示全部楼层
xfcbbs2 发表于 2026-11-9 17:19
核心业务执行效率就是原生的 100%,几乎零性能损耗!

原因很简单:

只要有判断,就有办法跳过。既然最后flash是正常的程序,那么只要是完整的,就防不了破解。
回复

使用道具 举报

11

主题

76

回帖

109

积分

初级会员

积分
109
 楼主| 发表于 昨天 17:33 | 显示全部楼层
    OpenBLT 官方原生的加密插件(Add-on)本身就是商业闭源授权的,费用不菲。
我们这套结合了 一机一密动态派生 + 双轨硬件 CRC32 自锁 + 产线自动化融合 的完整 Bootloader 与上位机工具链,
    凝聚了大量底层开发与测试心血,核心工程代码确实无法在公共论坛免费开源。
如果有企业或个人朋友在自己的产品量产中有类似的高安全防抄板与加密升级需求,对这套方案感兴趣,

欢迎站内私信交流,我们可以提供不含公司核心业务代码的完整 Demo 工程授权与技术支持。
回复

使用道具 举报

11

主题

76

回帖

109

积分

初级会员

积分
109
 楼主| 发表于 昨天 17:36 | 显示全部楼层
regbbs 发表于 2026-11-9 17:32
只要有判断,就有办法跳过。既然最后flash是正常的程序,那么只要是完整的,就防不了破解。

这话在理论逆向界没毛病,任何软件系统都没有“100% 绝对不可破”的神话,工业防抄板的核心本质是“让破解与批量复制的成本远超产品商业价值”。
但“只要有判断就能跳过”在实战中面临三道坎:
  • 改跳转即触发双轨自锁:动了任意一条跳转指令,硬件 CRC32 立刻改变;想连带修改第 4 区的 CRC 参考桩,还得先在 2KB 高熵迷彩海洋里精准定位偏移,且正式版在十几个 RTOS 任务深处揉碎了内联暗桩,漏改一处就是延时异常。
  • 把校验值融入业务运算因子(无跳转判断):高阶用法根本不需要写 if(crc != ok) 这种明显的跳转指令,而是直接把校验和与派生密钥作为通信加解密掩码或核心控制参数的运算因子——跳过判断没用,算不对数业务直接跑偏。
  • 彻底斩断批量抄板盈利链:就算黑客花高价开盖改通了一颗母片,由于每颗空片的硬件 UID 物理唯一,改好的固件也无法直接批量灌录进空片量产。只能单颗手工逆向打补丁的生意,抄板商根本无利可图。


回复

使用道具 举报

3

主题

49

回帖

58

积分

初级会员

积分
58
发表于 昨天 17:40 | 显示全部楼层
怎么老是顾左右而言他呢,我都说了,随便搞个没什么用的APP,就是你所说的不能公开的第二区,你随便搞个print hello world的app,这个随便公开,然后用这套东西,搞完,弄整个flash的bin出来,我们会有很大的兴趣一起搞起来。
回复

使用道具 举报

4

主题

201

回帖

213

积分

高级会员

积分
213
发表于 昨天 19:50 | 显示全部楼层
还不如SBSFU,你好好看看官方的能干啥吧
回复

使用道具 举报

11

主题

76

回帖

109

积分

初级会员

积分
109
 楼主| 发表于 昨天 20:26 | 显示全部楼层
本帖最后由 xfcbbs2 于 2026-11-9 20:30 编辑
turnip 发表于 2026-11-9 19:50
还不如SBSFU,你好好看看官方的能干啥吧

SBSFU 我当然研究过,在带完整硬件安全引擎的 H7/U5/L5 上确实是标杆,
但在 STM32G0B1(128KB Flash 的 Cortex-M0+) 工业量产场景下,官方 SBSFU 至少有四个硬伤解决不了:

  • 全局密钥单点沦陷风险:标准 SBSFU 所有设备共用同一套解密密钥/验签公钥,
    只要黑客开盖攻破其中一台机器提取出全局密钥,
    全批次所有出厂设备全部沦陷;而我们是产线一机一密(UID 单向派生),攻破单台绝不波及其他设备。
  • Flash 资源开销:SBSFU 加上加密库和双槽位备份机制,在 128KB 的 G0B1 上非常吃力;
    我们基于 OpenBLT 深度定制,引导加安全隔离总共只占 24KB,完整留出 100KB 给 RTOS 和业务逻辑。
  • 工业总线生态:工业现场需要走 CAN / CAN FD 升级,OpenBLT 是工业 CAN 升级的成熟标准,
    不用像 SBSFU 那样去魔改 Ymodem 串口协议。
  • 产线与售后全链路闭环:官方例程不管产线自动化烧录、不带序列号防伪二维码生成、
    也没有售后按序列号定向生成单机加密升级包的工具链。


选型讲究的是贴合芯片定位与量产痛点,不是盲目堆砌官方库就是最好的。


回复

使用道具 举报

您需要登录后才可以回帖 登录 | 立即注册

本版积分规则

QQ|小黑屋|Archiver|手机版|硬汉嵌入式论坛

GMT+8, 2026-11-10 00:09 , Processed in 0.622976 second(s), 26 queries .

Powered by Discuz! X3.4 Licensed

Copyright © 2001-2023, Tencent Cloud.

快速回复 返回顶部 返回列表