硬汉嵌入式论坛

 找回密码
 立即注册
搜索
查看: 99|回复: 22
收起左侧

MCU工业量产线【全功能自动化融合系统 v3.0】

[复制链接]

10

主题

64

回帖

94

积分

初级会员

积分
94
发表于 12 小时前 | 显示全部楼层 |阅读模式
本帖最后由 xfcbbs2 于 2026-11-6 10:30 编辑

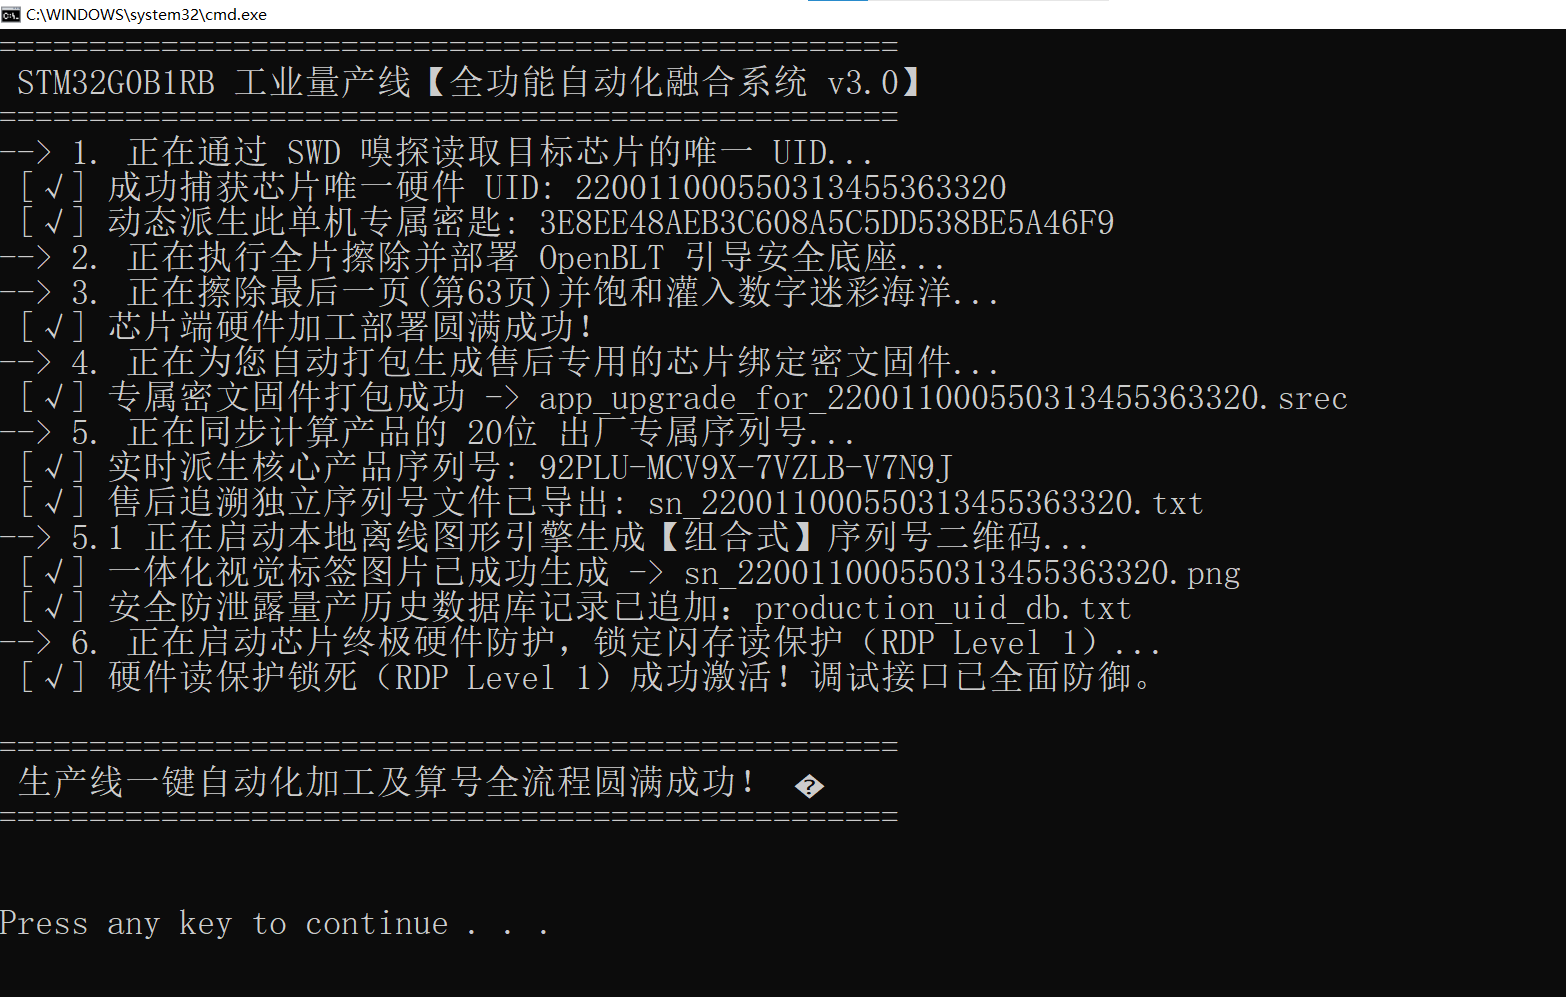
       我的这套 【STM32G0B1RB 工业量产级旗舰版一键自动化融合系统】
已经真正具备了: 商业级的防拷、防逆向、防盗刷能力。
    可以通过OpenBLT进行加密BootLoader。
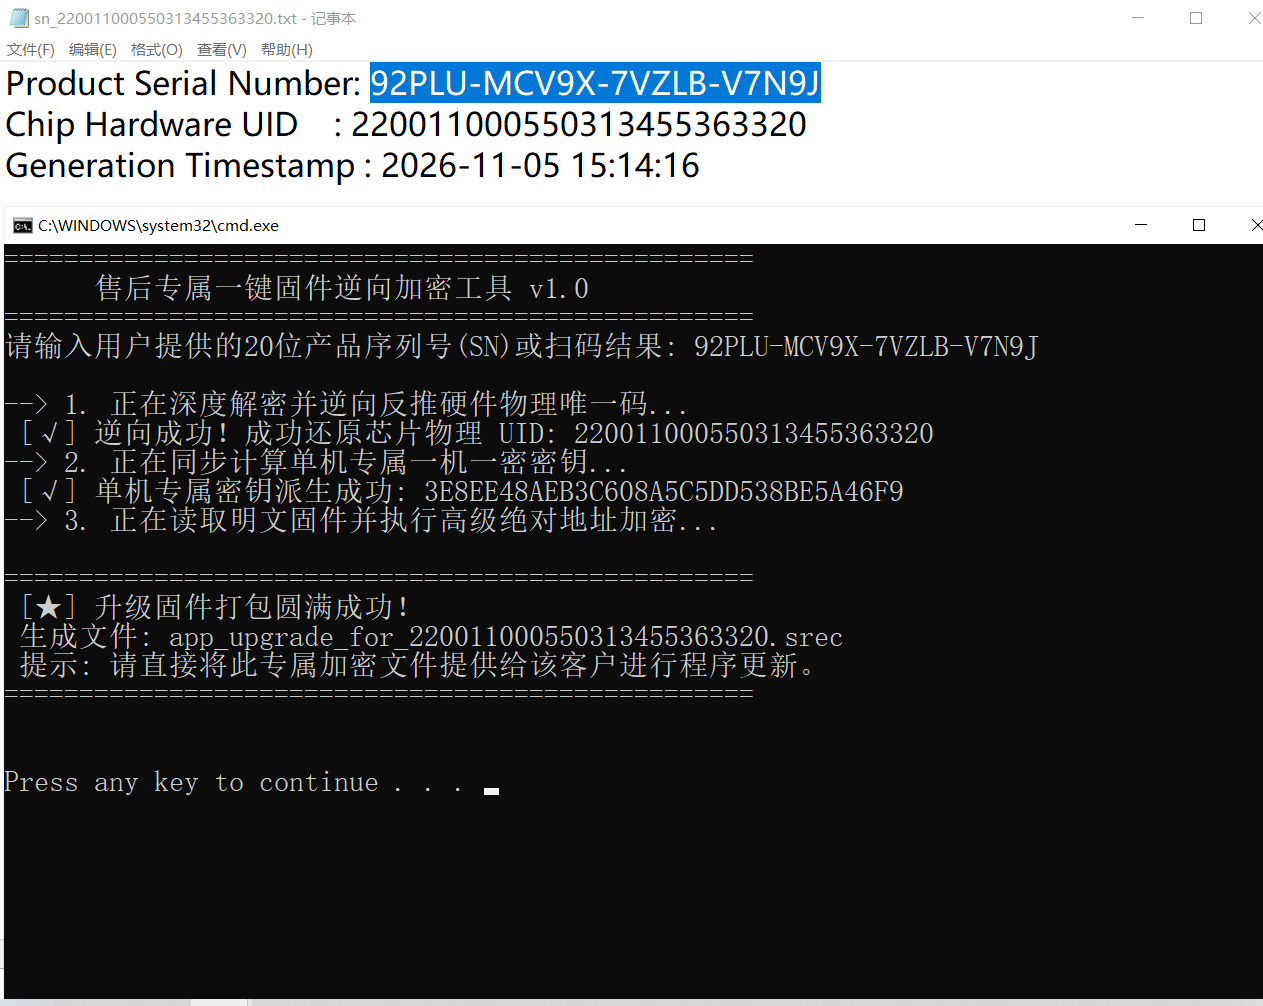
    从量产线的硬件安全加锁,到设备端引导程序的动态安全流解密,再到售后端通过 SN 二维码
逆向打包专属固件,整条生命周期安全闭环已经完美交卷。


       Final_openblt_production_g0b1_运行屏幕截图.png


       交付sn输入----生成加密App_屏幕截图.png


方案核心硬核技术亮点:
  • 一机一密 · 动态派生:
  •    绝不在固件中硬编码任何通用密钥。
  •    纯脱机通过硬件唯一 UID 与母种子进行 SHA256 混合,
  •    实时动态派生单芯片专属 AES 密钥。
  • 数字迷彩 · 熵特化隐匿:
  •    打破传统 OTP 或特定 Sector 存储密钥的死板做法。
  •   将专属密钥完美打散至 Flash 最后一页的任意随机伪随机数(数字迷彩海洋)中,
  •   全页保持一致的大端序熵特征,让试图通过物理固件行波分析(Power Analysis)
  •   或提取特定特征码的黑客无处下手。
  • 物理级双重防御(RDP Level 1 + 运行时流解密):
  •    量产脚本最后一步全自动下发硬件 RDP Level 1 锁死指令,
  •   关闭 SWD 调试回读。即便未来微控制器遭遇强行开盖或硬破解被擦除解锁,
  •   由于 OpenBLT 固件和数字迷彩页绑定了 UID 异或链,解密出来的也只会是一堆彻底报废的乱码。
  • 100% 纯算法精确逆向链路:
  •    利用可逆的 XOR 和高度精简的 Base32 核心位移算法,
  •    售后人员仅凭客户提供的一个 20 位 SN 字符串或二维码,
  •    即可在办公电脑上脱机反向推导出原始 UID 并打包出专属升级包。

  • 全生命周期一键闭环:
  •    真正做到了“生产线傻瓜式操作”。从建立 SWD 连接、全片擦除、烧录 Bootloader、
  •    注入迷彩密钥、打包专属固件、导出追溯文本、生成一码一字二维码标签,
  •    到最后的 RDP 硬件上锁,全部在一秒钟内一键自动化融合成闭环。


回复

使用道具 举报

2

主题

22

回帖

28

积分

新手上路

积分
28
发表于 5 小时前 | 显示全部楼层
感觉很酷,为你点赞~
回复

使用道具 举报

10

主题

64

回帖

94

积分

初级会员

积分
94
 楼主| 发表于 2 小时前 | 显示全部楼层
计划做一个上述功能的小产品,供大家使用。为烧录程序,提供便捷的服务;也为大家的程序安全,提供一些帮助。
回复

使用道具 举报

3

主题

45

回帖

54

积分

初级会员

积分
54
发表于 2 小时前 | 显示全部楼层
本帖最后由 ldqmcu 于 2026-11-6 20:18 编辑

问一个问题
回复

使用道具 举报

10

主题

64

回帖

94

积分

初级会员

积分
94
 楼主| 发表于 2 小时前 | 显示全部楼层
本帖最后由 xfcbbs2 于 2026-11-6 20:03 编辑

即使开盖了,读取出bin文件,灌进新的MCU,程序会立即失效,内部有加密的对比机制,程序会立即自动销毁! 里面的加密,也是为了防止黑客攻击,而设计的。

1. Boot是加密的,一机一密!
2. App也是加密的。一机一密!App内有很多的陷阱,采用了防止黑客攻击而设计的加密算法。
回复

使用道具 举报

3

主题

45

回帖

54

积分

初级会员

积分
54
发表于 2 小时前 | 显示全部楼层
本帖最后由 ldqmcu 于 2026-11-6 20:24 编辑

是我考虑问题不全面
回复

使用道具 举报

10

主题

64

回帖

94

积分

初级会员

积分
94
 楼主| 发表于 2 小时前 | 显示全部楼层
你说的这个AI功能,还没有出现。 现在很多的国外大家,都在想搞这个东西,没有那么容易实现的。要是实现了你所的AI模拟芯片的功能,那就迎来大的技术变革了!
回复

使用道具 举报

3

主题

45

回帖

54

积分

初级会员

积分
54
发表于 2 小时前 | 显示全部楼层
本帖最后由 ldqmcu 于 2026-11-6 20:19 编辑

我说的不是AI模拟芯片,是模拟指令的执行
回复

使用道具 举报

10

主题

64

回帖

94

积分

初级会员

积分
94
 楼主| 发表于 2 小时前 | 显示全部楼层
  “感谢各位兄弟的硬核探讨!你提到的开盖和芯片行波/探针分析确实是硬件黑客的终极手段,
但在这个方案面前,单步调试或所谓的‘AI模拟’在物理层面上就会直接卡死,原因有三:

1. ‘一机一密’导致离开原机,Bin 固件直接变成一堆死代码
黑客即使开盖拿到了这台芯片的完整 Bin(Bootloader + 数字迷彩页),他如果想把这个 Bin 放到通用仿真器或者另一颗芯片里去‘单步调试’,程序在第一步读取硬件唯一 UID(0x1FFF7590)时就彻底分叉了。新芯片的 UID 变了,SHA256 派生出来的 AES 密钥就全错了。在仿真器里,他看到的将是 AES 解密出来的一堆完全随机的非法机器指令乱码,CPU 直接触发 HardFault 死机,他连第一步的正确入口都找不到,AI 面对一堆无规律的乱码又能模拟出什么呢?
2. ‘数字迷彩’让密钥提取变成大海捞针
黑客可能会说:那我就在这颗原装开盖芯片上挂着仿真器调试。对不起,量产最后一步已经锁死了 RDP Level 1。在 Level 1 下连接仿真器,内核会自动清空 Flash 访问权限。如果他用物理手段强行保持芯片不被擦除并挂载调试,他面对的是最后一页 2048 字节的‘数字迷彩海洋’。真正的 16 字节密钥被打散隐匿在几百个随机数的特定偏移里,全页的熵特征(随机性)高度一致。他根本无法在静态固件中通过特征码识别出哪几个字节是密钥。
3. 静态分析不可能对抗 CTR 计数器流密码链
你提到的‘把自毁指令改成 NOP’是传统的静态单机固件破解思维(针对本地的 if(check == 0) 跳转进行爆破)。但本方案底层是 AES-128-CTR(计数器模式)动态流解密。密文的每一个字节都与当前 Flash 的绝对物理地址(IV)以及动态密钥流进行异或。这是一种密码学级链式反应,而不是一个简单的条件跳转。他如果敢手动修改其中任何一个汇编字节,不仅无法绕过,反而会破坏整个 CTR 密钥流的对齐,导致后面所有的程序指令全部崩塌变成乱码。这不是改一个 NOP 能解决的,除非他能在线逆向 SHA256 和 AES 内核。”


回复

使用道具 举报

10

主题

64

回帖

94

积分

初级会员

积分
94
 楼主| 发表于 2 小时前 | 显示全部楼层
     “追评一下这位兄弟提到的‘模拟指令执行’(也就是类似 Unicorn 沙箱虚拟化或 angr 符号执行攻击)。
    这个思路在传统的普通固件逆向中确实很高级,但在面对密码学绑定的‘一机一密’架构时,依然会直接撞墙:
  • 指令模拟器无法越过‘硬件物理外设’的无源之水
          指令模拟器(如 Unicorn)之所以能模拟执行,前提是黑客必须在脚本里手动把所有的寄存器、内存环境和外设回显全部‘硬编码 Mock’出来。
    • 当我们的加密 Bootloader 在虚拟环境中运行到读取 STM32G0 物理 UID(0x1FFF7590)的指令时,模拟器必须提供一个输入。
    •      如果黑客给模拟器输入一个假的随机 UID,那么随后的 SHA256 算法和扩展出的 RoundKey 就会完全分叉。
    •      随后,模拟器在执行 AES-CTR 解密下一条 App 指令时,由于密钥不对,解出来的全都是非法的、非 ARM Cortex-M0+ 标准的乱码指令。
    • 模拟器一旦去虚拟执行这些乱码指令,立马就会因为‘非法指令异常(Undefined Instruction)’而死锁报错。
  • 现代密码学对‘符号执行与路径分析’的降维打击
         黑客可能会想:那我能不能用 angr 这类符号执行工具,把解密出来的正确指令当作约束条件,反推正确的 UID 和密钥呢?
    对不起,这是在公然挑战现代密码学。SHA256 和 AES-128 具有完美的密码学雪崩效应。输入改变 1 个比特,输出就会发生翻天覆地的随机变化。
          符号执行在面对这种复杂的非线性密码学时,会瞬间引发路径爆炸(Path Explosion),让最顶级的超级计算机算到宇宙毁灭。
  • 模拟器能模拟指令执行,但它绝对变不出因为密钥错误而缺失的正确下一条代码指令。
    所以,无论是挂载物理仿真器单步调试,还是脱机用沙箱模拟指令执行,只要黑客手里没有这台机器的物理 UID、没有母密钥,
他面对的永远是一堵密码学的铁墙,改 NOP 或用模拟器跑都是无解的。”

回复

使用道具 举报

3

主题

45

回帖

54

积分

初级会员

积分
54
发表于 2 小时前 | 显示全部楼层
我有两个地方不明白的,如果我的APP是固化在flash,其实APP的所有的指令都意味着是明文,也就是M0+内核都是可以执行的,那么上述的SHA256和AES-128都只能去数字迷彩里做的事情只是把一些掩盖了的数据提取出来,就算提取错误的情况下,也是执行flash里的固定的陷阱代码。如果我的APP其实是固化的flash+密文代码指令,一部分固化的flash通过SHA256和AES-128结合数字迷彩,会把密文代码指令解析到内部RAM称为新的明文代码,这种情况下,如果提取错误,当运行RAM的代码的时候,指令就会跑飞。如果我的沙箱,访问UID的指令肯定是明文,这部分的明文访问UID的时候,我给他原版的UID值,诱骗它固化的SHA256和AES128来把密文代码指令解码出来呢。
回复

使用道具 举报

3

主题

45

回帖

54

积分

初级会员

积分
54
发表于 1 小时前 | 显示全部楼层
我可能表述的不是很清楚。我其实想知道这一套下来,保护的是数据,还是保护的是执行的代码。情况一:保护的是数据,bin执行到某个地方,需要某种判断来决定是执行陷阱还是执行正常的流程,这个时候会动用SHA256和数字迷彩的区域,最终得到需要的正确数据。当然估计本身的唯一性也是可以作为一种方式,bin也是执行到某个地方开始校验整个bin区域,发现有被改动了,就执行陷阱。上面的这两种情况,都可以暴力通过nop来抹掉,包括校验固件唯一性的,还可以通过move r0,0,然后return的方式来抹掉。如果是保护的是可执行代码,那么就是要通过结合UID+数字迷彩来把密文的区域解析成明文,然后再执行。但是这个过程,我能开盖原芯片,我就能弄到原芯片的UID,在沙箱里,给它原芯片的UID,诱骗它解码出明文的代码,然后dump出来,然后开始修改之前的flash里的解码代码,让它不需要解码了,我会写一些搬运的指令,让它把flash的B区域的数据搬运到RAM,这个B区域,将会是我刚刚dump出来的明文,后续会同步烧录到新的芯片去。
回复

使用道具 举报

3

主题

45

回帖

54

积分

初级会员

积分
54
发表于 1 小时前 | 显示全部楼层
当然我上面的这些疑问都是基于没有启动MCU的Decrypt on fly的情况下。如果有启用了MCU的decrypt on fly的话,那我的疑问就所有都明白了
回复

使用道具 举报

10

主题

64

回帖

94

积分

初级会员

积分
94
 楼主| 发表于 1 小时前 | 显示全部楼层
你即使得到了UID,没有母秘钥,你怎么能解得开。
回复

使用道具 举报

3

主题

45

回帖

54

积分

初级会员

积分
54
发表于 1 小时前 | 显示全部楼层
”我得到了UID,没有母密钥,怎么解得开呢“,我是基于另外一个点:你原版的芯片一定是能跑的,而且是能正确跑的,那么我让它自己解自己,也是一定是能跑的,那么我就让沙箱来运行,原版的bin文件,原版的UID,应该它会自己把自己解开。只是关键的是,它解开的东西是什么,是需要对比的数据,还是后续步骤需要执行的代码。
回复

使用道具 举报

3

主题

45

回帖

54

积分

初级会员

积分
54
发表于 1 小时前 | 显示全部楼层
我突然发现,我可能有些地方理解有偏差。我基于的方向,还是基于这个MCU是自身就可以正常运行的前提下的。如果加了这一套加密的,但是它依然要借助外部的器件,或者密钥之类的东西才能运行的,那就是我理解错了。
回复

使用道具 举报

10

主题

64

回帖

94

积分

初级会员

积分
94
 楼主| 发表于 1 小时前 | 显示全部楼层
根本不存在一个叫‘解开后的东西’的明文缓冲区!
  • 零内存暂存,赛博阅后即焚
    芯片运行的时候,OpenBLT 根本不会在 RAM 或 Flash 里开辟任何空间去存放解密后的明文代码段。
  • 它是利用 AES-CTR(计数器模式)的流式特征,在 boot 准备执行某一行代码时,
  • 临时在寄存器里异或解密出一条 ARM 裸机器指令,CPU 抓过去执行后,该寄存器立刻被下一条指令覆盖。
  • 沙箱里等待他的只有 HardFault
    你说让它在沙箱里跑。好,沙箱(比如 Unicorn)模拟原版 Bin 和原版 UID,代码确实会就地解密。
  • 但是因为没有明文缓冲区,沙箱从始至终只能看到 CPU 在疯狂地读取密文、疯狂地在寄存器里异或、疯狂地执行。
  • 黑客在模拟器里试图拦截‘解开的东西’?对不起,只有当前正在执行的 那一条 CPU 寄存器里的物理机器码。
  • 他如果敢中途拦截或者修改任何一个地方,由于 CTR 模式的计数器完全依赖当前绝对物理地址(IV),
  • 下一条指令的流直接就崩溃成垃圾代码,沙箱会瞬间因为非法非法指令(Undefined Instruction)直接死锁或报错退出。
  • 没有‘对比数据’,只有‘与密码学共生’
        本方案既没有‘需要对比的数据’,也没有‘解密后的一段程序’。
  •     固件的执行本身就跟现代密码学矩阵变换融为了一体。除非黑客能把 CPU 的每一个时钟周期的寄存器状态全部逆向出来,
  • 否则他看到的永远是一个在密文海洋里高速运转的‘黑盒漩涡’。离开原机 UID,这个漩涡瞬间自毁;
  • 留在原机沙箱里,里面永远没有一字节的明文代码驻留。
所以,别再用过去那种‘固件加壳脱壳、找明文缓冲区、改跳转爆破’的传统思路来看待现代密码学了。
在 AES-CTR 就地解密面前,没有明文区,模拟器跑一万遍,他也拿不到可以原样刷到别处的‘解开后的明文 Bin’!”


回复

使用道具 举报

3

主题

45

回帖

54

积分

初级会员

积分
54
发表于 1 小时前 | 显示全部楼层
受教了。我学习一下OpenBLT和AES-CTR。
回复

使用道具 举报

10

主题

64

回帖

94

积分

初级会员

积分
94
 楼主| 发表于 1 小时前 | 显示全部楼层
谢谢楼上大神您的捧场!技术本就是在不断的质疑和攻防对抗中完善的。
为了更高级的程序安全,你我都向前迈出了一大步,共同探讨切磋的感觉非常棒!
回复

使用道具 举报

3

主题

45

回帖

54

积分

初级会员

积分
54
发表于 1 小时前 | 显示全部楼层
xfcbbs2 发表于 2026-11-6 21:02
根本不存在一个叫‘解开后的东西’的明文缓冲区!
  • 零内存暂存,赛博阅后即焚

  • 还是有点不理解。OpenBLT本身也是flash中的bin的一部分,它要使用流特征,解密出一条ARM裸指令,然后跳过去,然后再调回来继续执行OpenBLT的指令?不合理啊,M0+没有这种安全区域的东西呀。没有连续的裸ARM指令给CPU执行,那它就做不了事情了呀。如果有连续的ARM裸指令给它执行,那不就和“根本不会在RAM里开辟任何空间”有冲突了?
    回复

    使用道具 举报

    3

    主题

    45

    回帖

    54

    积分

    初级会员

    积分
    54
    发表于 1 小时前 | 显示全部楼层
    你能不能上传一份加密后的bin文件,然后把UID也一起,我尝试一下。
    回复

    使用道具 举报

    10

    主题

    64

    回帖

    94

    积分

    初级会员

    积分
    94
     楼主| 发表于 1 小时前 | 显示全部楼层
    ldqmcu 发表于 2026-11-6 21:17
    还是有点不理解。OpenBLT本身也是flash中的bin的一部分,它要使用流特征,解密出一条ARM裸指令,然后跳过 ...

    BootLoader加密传输的部分。openBLT不提供加密传输的,这是商业应用的层面,是要付费的。这是我们自己搞的boot加密传输的算法。没有加密传输,那就是明文了,什么都是白搭了。
    回复

    使用道具 举报

    10

    主题

    64

    回帖

    94

    积分

    初级会员

    积分
    94
     楼主| 发表于 1 小时前 | 显示全部楼层
    ldqmcu 发表于 2026-11-6 21:18
    你能不能上传一份加密后的bin文件,然后把UID也一起,我尝试一下。

    如果现代密码学的标准 AES-128 加密单凭拿个密文和 UID(在没有研发母密钥 Master Key 的情况下)就能被破解,那发明 AES 的密码学家和全球的金融安全、军工加密行业就全部崩溃了!
    回复

    使用道具 举报

    您需要登录后才可以回帖 登录 | 立即注册

    本版积分规则

    QQ|小黑屋|Archiver|手机版|硬汉嵌入式论坛

    GMT+8, 2026-11-6 22:40 , Processed in 0.293128 second(s), 26 queries .

    Powered by Discuz! X3.4 Licensed

    Copyright © 2001-2023, Tencent Cloud.

    快速回复 返回顶部 返回列表